Đăng nhập
Đăng ký
Tiếng Việt
English
Trang chủ
Lập trình
Công nghệ
Giải pháp
Chia sẻ kinh nghiệm
Hệ điều hành
Bài viết về: Linux
Bài viết về: Linux
Linux Too many open files: chẩn đoán đúng trước khi tăng giới hạn
Đọc tiếp →
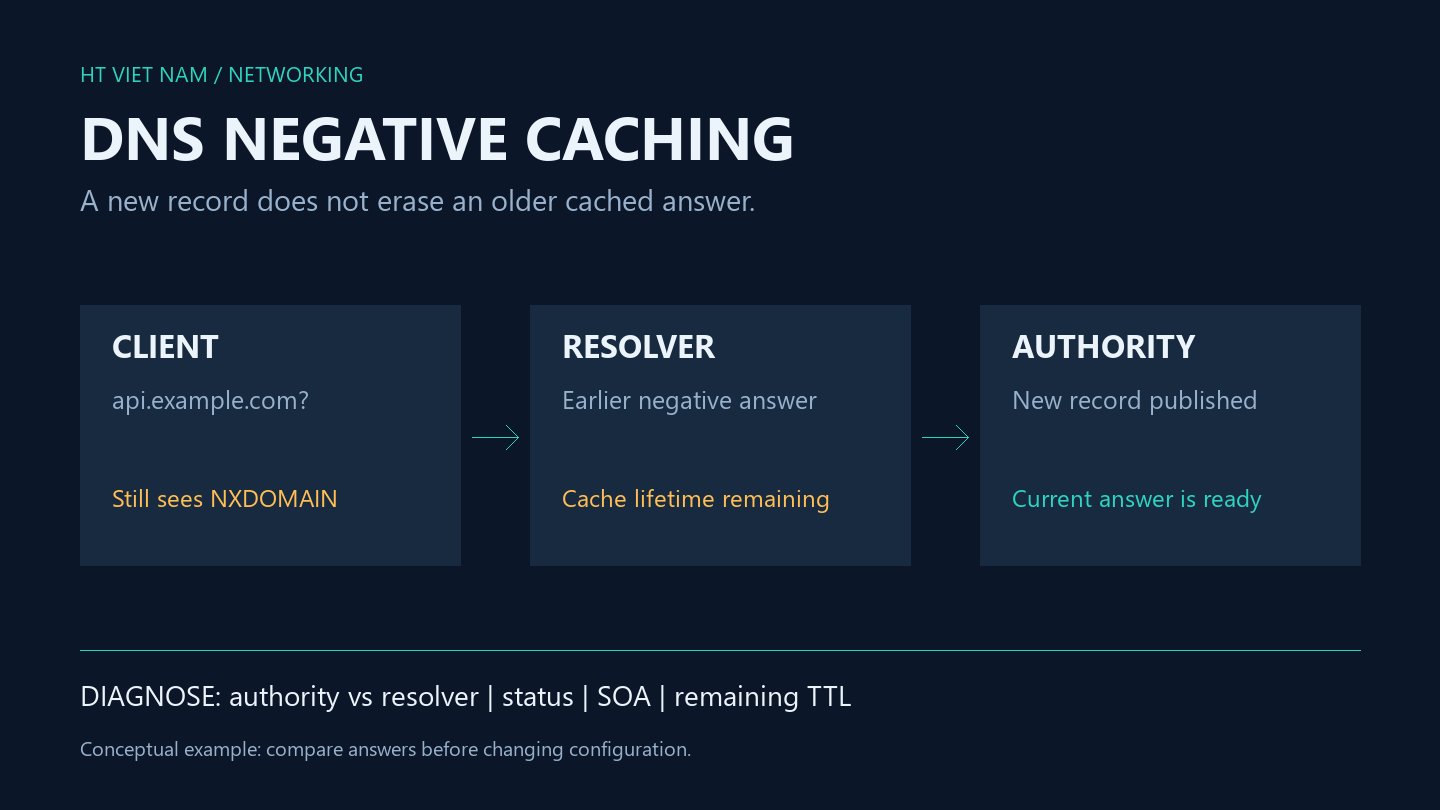
DNS Negative Caching: vì sao thêm bản ghi rồi vẫn báo NXDOMAIN?
Đọc tiếp →
Linux Policy Routing: Định tuyến nhiều NIC và uplink đúng cách
Đọc tiếp →
Kdump và vmcore: Điều tra Linux kernel panic trong production
Đọc tiếp →
LUKS2 và cryptsetup: Mã hóa ổ đĩa Linux an toàn cho production
Đọc tiếp →
Btrfs Snapshot và Send/Receive: Backup Linux đúng cách
Đọc tiếp →
Đồng bộ thời gian Linux với chrony: NTP an toàn cho production
Đọc tiếp →
inotify trên Linux: Xây file watcher không bỏ sót thay đổi
Đọc tiếp →
io_uring trên Linux: Thiết kế I/O bất đồng bộ an toàn cho production
Đọc tiếp →
systemd watchdog thực chiến: Phát hiện service treo bằng sd_notify
Đọc tiếp →
fs-verity thực chiến: Bảo vệ tính toàn vẹn file chỉ-đọc trên Linux
Đọc tiếp →
nftables thực chiến: Xây stateful firewall an toàn cho Linux server
Đọc tiếp →
systemd socket activation thực chiến: Khởi động dịch vụ theo lưu lượng
Đọc tiếp →
Linux eventfd thực chiến: Đánh thức epoll an toàn giữa các thread
Đọc tiếp →
Linux timerfd thực chiến: Scheduler chính xác trong epoll event loop
Đọc tiếp →
Linux signalfd thực chiến: Đưa signal vào epoll event loop
Đọc tiếp →
Linux memfd_create thực chiến: Chia sẻ dữ liệu an toàn bằng file sealing
Đọc tiếp →
Linux fanotify thực chiến: Giám sát và chặn truy cập file an toàn
Đọc tiếp →
Systemd credentials thực chiến: Giao secret an toàn cho service
Đọc tiếp →
Linux statx thực chiến: Đọc metadata file chính xác và an toàn
Đọc tiếp →
Linux seccomp user notification: Xây supervisor an toàn
Đọc tiếp →
Linux openat2 thực chiến: Chặn path traversal và symlink race
Đọc tiếp →
Linux pidfd thực chiến: Quản lý process không dính race do PID tái sử dụng
Đọc tiếp →
Linux Landlock thực chiến: Sandbox ứng dụng không cần quyền root
Đọc tiếp →
coredumpctl thực chiến: Điều tra process crash trên Linux
Đọc tiếp →
Linux Audit thực chiến: Truy vết thay đổi file nhạy cảm với auditd
Đọc tiếp →
Hardening dịch vụ Linux bằng systemd sandbox: Từ baseline đến production
Đọc tiếp →
strace trên Linux: Lần theo system call để chẩn đoán tiến trình
Đọc tiếp →
Hướng dẫn rsync: Sao chép dữ liệu an toàn và có thể tiếp tục
Đọc tiếp →
Linux namespaces và cgroups: Hai lớp nền tảng của container
Đọc tiếp →
‹
1
2
›